




)

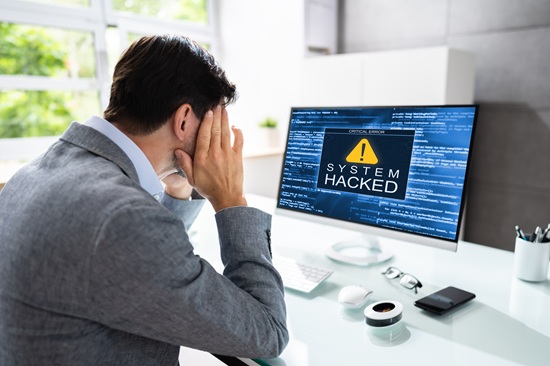
PC나 기업 서버 데이터를 암호화하거나 잠근 뒤 이를 인질 삼아 금전을 요구하는 랜섬웨어 공격이 전 세계적으로 증가하고 있다. 한국에 대한 랜섬웨어 공격 사례도 3배 이상 증가하며 한국이 더 이상 랜섬웨어 안전지대가 아니라는 것이 확인됐다.
보안 기업 에스투더블유(S2W)는 2026년 상반기 랜섬웨어 동향 보고서를 27일 발표했다. 올해 상반기 전 세계 랜섬웨어 유추 사이트에 공개된 피해 기업과 기관은 5984곳으로 지난해 상반기와 비교해 1555곳 증가했다.
한국 기업이나 기관을 타깃으로 삼은 랜섬웨어 피해 건수는 36건으로 전년 동기 대비 약 3.3배 상승했다.
올해 2월 신규 랜섬웨어 그룹이 대거 등장하면서 전년 동월 대비 랜섬웨어 피해가 72.9% 급증했다. 올해 새로 출현한 신규 조직 또한 44곳에 달했다.
공격 주체별로 보면 올해 상반기 활동이 확인된 랜섬웨어 그룹은 119곳이었다. 이 중 공격 건수 기준 상위 10개 핵심 조직이 전체 공격의 54.3%를 차지했다. 이들은 그룹당 평균 325개 기업을 공격했다.

[관련 기사]
- 50조 수혈 ‘2차 메가프로젝트’ 가동… “바이오·AI 화력 집중”
2026-04-14
- 월급 12만원 증권맨, 100억 창업주로… 미래에셋 박현주 회장
2025-12-31
- 미래에셋운용 글로벌 운용자산 360조 돌파
2024-09-25
[관련 기사]
- 두산, 엔비디아와 손잡고 피지컬 AI 공략
2026-06-08
- 박정원 두산그룹 회장 “유럽은 제2의 홈 마켓”
2025-04-13
- 박정원 두산 회장 “현재 단단히 하며 미래 준비”
2025-01-01
- 최태원·정의선 등 국내 주요 CEO, CES 2024에 뜬다
2023-12-27
- [우리동네 명사들] ‘엔진 대부’ 이현순 중앙대 이사장으로 새 도전
2023-11-21
[관련 기사]
- K팝의 힘...방시혁·박진영 ‘빌보드 파워 100’ 선정
2026-01-29
- JYP엔터테인먼트, 서울 고덕강일지구 토지 낙찰받아
2023-10-25
- 2PM 우영, 5·6월 日 4곳 대도시 단독공연 노래·춤 팡팡
2023-05-18
- K콘텐츠 주식부자 방시혁 2.5兆 ‘넘사벽 1위’
2023-02-15
- ‘대세 배우’된 2PM 준호, 이번엔 로코킹 도전
2022-08-04
- 박진영, SBS와 함께 합창단원 뽑는다… 국내 최초 ‘쇼콰이어’ 장르 선봬
2022-05-02
[관련 기사]
- 프로야구 KIA 정해영, 올스타 팬투표 최다득표
2024-06-17
- 봉중근, 예능 ‘우리는 식구당’ 등판… 아이돌 그룹 ‘탄’과 색다른 케미
2022-03-27
- 봉중근, 만취상태 전동킥보드 타다 면허취소
2021-11-23
- 류현진, 페이스북 통해 아이스 버킷 챌린지 동참
2014-08-21
[관련 기사]
- 신안우이 해상풍력 2조8900억 PF 약정 완료
2026-04-09
- KB국민은행, 최고 연 6% ‘군 장기간부 적금’ 출시
2026-02-24
- 금융감독원, 금융권과 함께 취약계층에 명절 선물 전달
2026-02-11
- KB국민은행, 취약계층 이자부담 덜어 금감원 포상
2026-01-29
- AI·디지털 격변 속 은행 경쟁환경 변화…‘과거 방식으론 뒤처질 수 있어’
2026-01-04
- 금융권 ‘아름다운 나눔’ 성금 16억 원 구세군에 전달
2025-12-29
나머지 109개 그룹의 평균 공격 건수로 상위 핵심 조직이 전 세계를 대상으로 하는 랜섬웨어 공격의 상당수를 차지하고 있었다.
피해 국가별로 살펴보면 전체 건수 중 상위 10개국에 대한 랜섬웨어 공격이 전체의 71.7%를 차지했으며 해당 국가들은 모두 국내총생산(GDP) 15위 안에 들었다. 특히 미국이 전체 랜섬웨어 피해의 45.9%를 차지하며 비중이 가장 컸다.
자금 여력이 풍부하고 업무 중단에 따른 경제적 타격이 클수록 대가를 지불할 가능성이 높기 때문에 공격이 선진국에 집중되는 것이다.
산업 분야별로는 제조업의 비중이 컸다. 제조업 특성상 공정을 중단하면 피해가 크기 때문에 대가를 받아낼 확률이 높기 때문으로 풀이된다.
또한 S2W 보고서에 따르면 최근 사이버 공격이 내부 전산망의 데이터를 암호화해 시스템을 마비시키는 전통적 수법에서 핵심 기밀 데이터를 탈취하고 이를 유출하겠다고 협박하는 다중 갈취 수업으로 진화하고 있다.
S2W는 “랜섬웨어 공격을 막기 위해서는 인터넷에 직접 노출된 가상사설망(VPN)이나 원격 접속 장비의 제로데이 취약점 모니터링이 최우선 과제다”라며 “조직 내 엔드포인트 보안 제품을 강제로 무력화하는 침해 도구를 차단하고 공격자가 침투하더라도 백업 파일까지 변조할 수 없도록 수정 불가능한 불변 백업 체계를 확립해야 한다”라고 조언했다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요0
좋아요0
감동이에요0
화나요0
슬퍼요0

 기사제보