




)

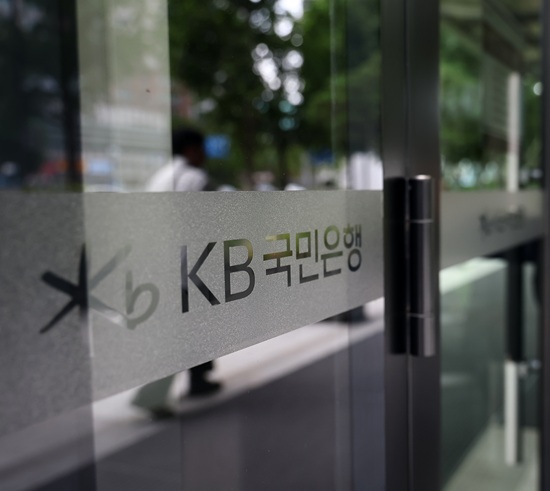
KB국민은행이 해킹에 따른 피해 유출 규모를 축소해 보고했다는 의혹에 대해 시민단체들이 금융 당국에 진상조사를 요구했다.
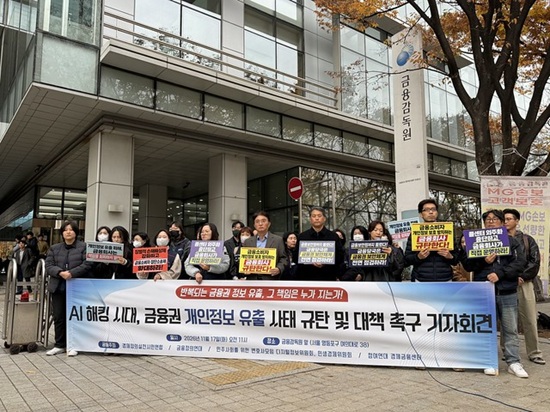
경제정의시민실천연합, 금융정의연대, 민주사회를 위한 변호사모임, 민생경제위원회, 참여연대 등은 17일 금융감독원 앞에서 'AI 해킹 시대, 금융권 개인정보 유출 사태 규탄 및 대책 촉구 기자회견'을 열고 금융권 개인정보 유출 사태에 대한 사고 원인과 경영진 책임 규명을 촉구했다.
또한 우선 7개 금융회사와 금융보안원, 9월 이후 침해사고를 보고한 금융회사 12곳에 대한 개인정보 침해 경위와 유출 규모, 경영진의 관리 책임을 조사해 피해구제와 재발 방지 대책을 마련하라고 촉구했다.
단체들에 따르면, 개인정보 침해사고를 보고한 금융회사는 19곳으로 보고된 피해만 11만 건을 넘었다.
회사별로는 예가람저축은행 4만3246명, 대신증권 3만8490건, 신한은행 2만4000여 명, 미래에셋자산운용 2661명, 웰컴저축은행 2198건, 산은캐피탈 848건 등이다.
특히 KB국민은행은 최초 발표에 비해 18배 많은 피해가 발생한 것으로 금감원 조사 중 나타나면서 피해 규모 파악이 허술한 것으로 나타났다.
[관련 기사]
- 금융권 ‘아름다운 나눔’ 성금 16억 원 구세군에 전달
2025-12-29
- 케이뱅크, 소상공인 보증부대출 출시
2025-11-20
- KB국민은행, 중기진흥공단과 중소기업 재직자 지원 협약 체결
2025-11-17
- NH농협은행‘조직개편’발표 내부 반발 확산… IT·본점 조직 흔들
2025-11-17
- “인적 쇄신” 농협… 혁신 TF팀장 ‘낙하산·기소’ 논란 불 붙었다
2025-11-16
- [우리동네 명사들] ‘디지털 전문가’ 강태영… 디지털 리딩뱅크 도약 박차
2025-07-27
[관련 기사]
- 신안우이 해상풍력 2조8900억 PF 약정 완료
2026-04-09
- KB국민은행, 최고 연 6% ‘군 장기간부 적금’ 출시
2026-02-24
- 금융감독원, 금융권과 함께 취약계층에 명절 선물 전달
2026-02-11
- KB국민은행, 취약계층 이자부담 덜어 금감원 포상
2026-01-29
- AI·디지털 격변 속 은행 경쟁환경 변화…‘과거 방식으론 뒤처질 수 있어’
2026-01-04
- 금융권 ‘아름다운 나눔’ 성금 16억 원 구세군에 전달
2025-12-29

[관련 기사]
- 50조 수혈 ‘2차 메가프로젝트’ 가동… “바이오·AI 화력 집중”
2026-04-14
- 월급 12만원 증권맨, 100억 창업주로… 미래에셋 박현주 회장
2025-12-31
- 미래에셋운용 글로벌 운용자산 360조 돌파
2024-09-25

[관련 기사]
- [부(富)의 지도 2025 ⑦]한강+숲+문화… 강북 신흥부촌 결정판 성수
2025-10-16
- ‘베아제·우루사’ 아버지… 윤영환 대웅제약 창업주 88세로 별세
2022-08-20
- 윤재승 회장 없는 대웅제약, 의약 개발 사활… 亞 4개국 진출도
2022-05-12
- 대웅제약 떠난 ‘막말논란’ 윤재승 회장… 헬스케어 기업 미래는
2020-10-04
- 젊은피 전승호 패착인가…호실적 해외사업 적자행렬
2019-02-13
- 뱉은말은 사직서로 주워담을 수 없다
2018-08-30

[관련 기사]
- 신한은행, 항공정비기업 찾아 생산적 금융 지원 논의
2026-06-04
- 신한은행, 서울대와 장기 협력 업무협약 체결
2026-05-12
- 신한은행, 베트남 경제사절단서 금융 협력 기반 확대
2026-04-27
- 신한은행, 신용대출 자격확인 절차 개편
2026-04-23
- 신한은행·산업연구원, 생산적 금융 활성화 위해 손잡아
2026-04-15
- 신한은행 경영진, 유언대용·치매안심신탁 가입
2026-04-13
단체들은 기자회견에서 "KB국민은행은 10월 2일 유출 인원을 119명으로 발표했다. 그러나 금융감독원 검사가 진행되는 가운데 추가 피해가 확인돼, 24일 만에 피해 규모를 2210명으로 정정했다"며 "최초 발표의 18배가 넘는다"고 지적했다.
이어 "유출 항목도 17개에서 39개로 늘었고, 연소득, 예금잔액, 계좌번호, 대출 거래내역, 신용등급, 연체정보 같은 금융정보가 포함됐다"며 "사고를 인지하고도 피해 규모와 유출 항목을 제대로 파악하지 못했다면 정보보호 관리체계가 작동했는지부터 따져야 한다"고 밝혔다.
또한 KB국민은행은 침해사고 탐지체계의 허점도 드러냈다.
KB국민은행에 대한 해킹 공격은 9월 27일 밤부터 29일 오후까지 약 43시간이나 이어졌지만, 은행이 정보유출 사실을 인지한 것은 공격이 끝난 뒤인 9월 30일 저녁이었다.
이는 다른 금융사들도 마찬가지다. 예가람저축은행은 9월 16일 발생한 사고를 14일 뒤인 9월 30일에야 인지했고, 웰컴저축은행은 금융보안원의 통보를 받고서야, 현대캐피탈은 금융보안원의 협조로 타 기관 공격 IP의 접근 이력을 확인하고서야 침해 사실을 알았다.
단체들은 KB국민은행의 축소 발표 여부와 통지·신고 의무 이행 여부를 확인해야 한다는 주장이다.
단체들은 피해 보상과 관련해서도 개인정보 유출 자체에 대한 배상기준이 필요하다고 짚었다.
이들은 "KB국민은행은 2차 피해가 생기면 전액 보상하겠다고 밝혔지만, 피해자가 유출과 피해 사이의 인과관계를 입증해야 한다면 실제로 보상받기는 어렵다"며 "범행에 쓰인 정보가 어디서 유출됐는지 피해자가 밝혀내기는 사실상 불가능하고, 이를 확인할 사고 경위와 접속기록은 금융회사가 갖고 있다"고 지적했다.
단체들은 유출 자체에 대한 배상과 2차 피해 배상을 구분해 피해배상 가이드라인과 금융분쟁조정 기준을 마련하라고 요구했다.
또한 KB국민은행이 밝힌 ‘2차 피해 전액 보상’도 보상 기간과 대상, 입증 기준을 구체적으로 정해 공지하도록 해야 한다고 촉구했다.
단체들은 또 이번 금융권 해킹사태와 관련 △금융사 고객정보 처리 시스템 전수 점검, 인증· 조회 권한 허점 근절 △공격 경로와 원인, 인지·차단 시점까지의 추가 유출 여부 조사 △시스템·외주 관리 실태 조사 △경영진(이사회)의 보안 책임 명확화 △독립적인 '사이버보안감독원' 신설 △2차 피해 인과관계 추정 제도 도입 등을 요구했다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요0
좋아요0
감동이에요0
화나요0
슬퍼요0

 기사제보