





를 더 손쉽게 쓰도록 망분리 규제를 손질한다.금융당국은 19일 “전...'))

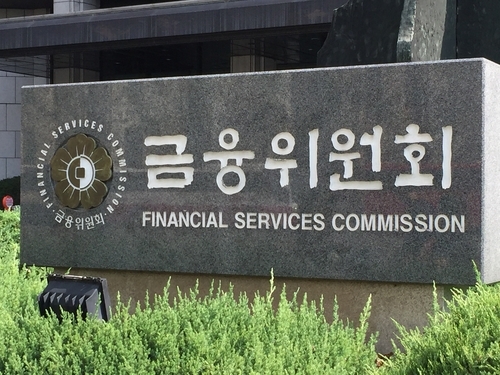
금융위원회와 금융감독원이 금융회사의 내부 업무망에서 클라우드 기반 응용소프트웨어(SaaS)를 더 손쉽게 쓰도록 망분리 규제를 손질한다.
금융당국은 19일 “전자금융감독규정 시행세칙 개정안을 20일부터 내달 9일까지 사전예고를 실시한다”고 밝혔다. 개정안 내용은 금융사가 일정한 보안 조건을 충족한 경우 내부 업무망에서 SaaS 활용을 상시적으로 허용한다는 것이다.
개정안은 망분리 예외 사유를 규정에 명확히 담는 데 초점을 맞춘다. 다만 예외 범위는 제한한다. 이용자의 고유식별정보 또는 개인신용정보를 처리하는 SaaS는 예외 대상에서 제외해 정보유출 위험을 줄이겠다는 취지다.
당국은 금융권의 SaaS 도입 경험이 축적됐다는 점도 제도화 배경으로 들었다. 기존에는 혁신금융서비스 형태로 허용을 받아 운영하는 방식이 중심이었지만, 이번에는 일정한 보안통제를 전제로 제도를 일반 규정으로 옮겨 상시 활용의 길을 열겠다는 구상이다.
규제 완화와 함께 보안통제는 더 촘촘하게 설계했다. 금융회사는 보안 평가를 거친 SaaS를 선택하고, 접속 단말 보호대책을 마련해야 한다. 안전한 인증수단을 적용하고 최소권한 원칙에 따라 접근권한을 관리하며, 중요정보 입력·처리·유출 여부를 상시 모니터링해야 한다. SaaS 외 외부 인터넷 접근을 통제하고, 네트워크 구간 암호화와 접속·이용 로그 수집도 요구한다. 제3자 앱·플러그인 같은 추가 기능이 만들어내는 보안 구멍도 차단하도록 통제 항목에 포함했다.

[관련 기사]
- 두산, 엔비디아와 손잡고 피지컬 AI 공략
2026-06-08
- 박정원 두산그룹 회장 “유럽은 제2의 홈 마켓”
2025-04-13
- 박정원 두산 회장 “현재 단단히 하며 미래 준비”
2025-01-01
- 최태원·정의선 등 국내 주요 CEO, CES 2024에 뜬다
2023-12-27
- [우리동네 명사들] ‘엔진 대부’ 이현순 중앙대 이사장으로 새 도전
2023-11-21
[관련 기사]

[관련 기사]
- 신한은행, 항공정비기업 찾아 생산적 금융 지원 논의
2026-06-04
- 신한은행, 서울대와 장기 협력 업무협약 체결
2026-05-12
- 신한은행, 베트남 경제사절단서 금융 협력 기반 확대
2026-04-27
- 신한은행, 신용대출 자격확인 절차 개편
2026-04-23
- 신한은행·산업연구원, 생산적 금융 활성화 위해 손잡아
2026-04-15
- 신한은행 경영진, 유언대용·치매안심신탁 가입
2026-04-13
[관련 기사]
- [우리동네 명사들] 정동원 인공지능 솔로 아이돌 ‘JD1’로 다양한 도전
2024-06-11
- ‘트로트 아이돌’ 정동원, 10대에 어엿한 건물주
2023-02-25
[관련 기사]
- 금융권 ‘아름다운 나눔’ 성금 16억 원 구세군에 전달
2025-12-29
- 케이뱅크, 소상공인 보증부대출 출시
2025-11-20
- KB국민은행, 중기진흥공단과 중소기업 재직자 지원 협약 체결
2025-11-17
- NH농협은행‘조직개편’발표 내부 반발 확산… IT·본점 조직 흔들
2025-11-17
- “인적 쇄신” 농협… 혁신 TF팀장 ‘낙하산·기소’ 논란 불 붙었다
2025-11-16
- [우리동네 명사들] ‘디지털 전문가’ 강태영… 디지털 리딩뱅크 도약 박차
2025-07-27
점검 방식도 강화한다. 금융회사는 망분리 대체 정보보호통제 이행 여부를 반기 1회 평가하고, 정보보호위원회에 보고해야 한다. 보안통제의 ‘적용 여부’뿐 아니라 ‘운영의 지속성’을 관리체계로 묶어 책임을 분명히 한다는 의미다.
당국은 제도 시행 이후 금융회사가 문서작성·화상회의·가상 업무공간·인사·성과관리 등 업무지원 SaaS를 더 빠르게 도입할 수 있다고 기대했다. 해외 지사와 그룹사 협업도 같은 도구를 바탕으로 속도를 낼 수 있고, 내부 IT 자원을 효율적으로 배분해 비용 부담도 줄일 수 있다는 취지다.
사전예고 이후 규제개혁위원회 심사 등 절차를 거치면 확정·시행된다. 당국은 시행 시점에 맞춰 보안위협 대응 요령을 담은 보안해설서를 함께 마련해 현장의 혼선을 줄이겠다는 방침이다. 동시에 최근 해킹과 침해사고 우려가 커진 만큼, 규제 개선이 보안 약화로 이어지지 않도록 금융회사의 자율적·체계적 보안관리 수준을 끌어올리겠다고 밝혔다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요0
좋아요0
감동이에요0
화나요0
슬퍼요0


 기사제보