




)

올해 개인정보 유출 신고가 역대 최대를 기록했지만 실제 현장 조사는 5.7%에 불과했다. 국민의 개인·금융정보가 해커들의 무방비 표적이 된 가운데 감독당국 대응은 여전히 ‘서면 검토’ 중심의 탁상행정에 머물고 있다는 지적이다.
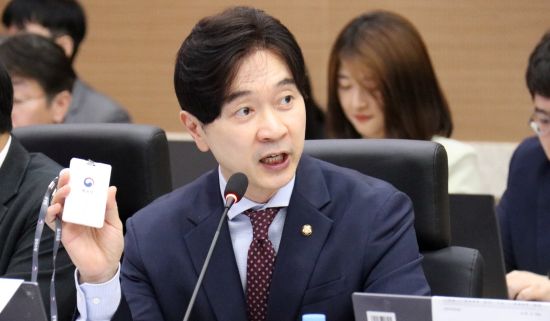
13일 국회 정무위원회 소속 박성훈 국민의힘 의원이 개인정보보호위원회로부터 제출받은 자료를 보면, 올해 1월부터 8월까지 접수된 개인정보 유출 신고는 총 579건에 달했다. 지난해 연간 전체 신고 건수보다 132건(29.5%) 증가한 수치로, 불과 8개월 만의 역대 최고치 경신이다.
국내 개인정보 유출 신고는 △2022년 167건 △2023년 318건 △2024년 307건 △2025년 447건 등 매년 가파른 상승세를 이어가고 있다. 해킹 수법이 고도화·대형화되면서 피해 규모도 확대되는 추세다.
사고는 급증하고 있지만 감독당국 대응은 미온적이다. 개인정보위가 올해 9월 말까지 진행한 현장 조사는 단 33건에 불과했다. 올해 8월 기준 유출 신고 건수 579건의 5.7%에 그친 수치다. 사실상 10건 중 9건 이상이 현장 검증 없는 ‘서면 조사’에 의존하고 있는 셈이다.
이에 대해 개인정보위 측은 “초기 신고 접수 시 자료 제출을 통한 서면 조사를 우선 실시하고, 사고의 시급성과 중대성, 현장 확인 필요성 등을 종합 판단해 순차적으로 현장 조사에 나서는 방식”이라는 입장을 밝혔다.
[관련 기사]
- 오익근 대신증권 대표 3연임 성공… 2년 더 이끈다
2024-03-21
- 회장보다 연봉 2배 높은 과장…다올투증 윤태호 과장 42억 원 수령
2024-03-17
- 이어룡 ‘국내 10번째’ 종합금융투자사에 도전장
2023-09-25
- 금감원 ‘디스커버리 펀드’ 9월 전면 재검사 착수
2023-08-27
- 젊어지는 재계… 1970년대생 ‘회장·부회장’ 60명 넘어
2023-08-23
[관련 기사]
- K팝의 힘...방시혁·박진영 ‘빌보드 파워 100’ 선정
2026-01-29
- JYP엔터테인먼트, 서울 고덕강일지구 토지 낙찰받아
2023-10-25
- 2PM 우영, 5·6월 日 4곳 대도시 단독공연 노래·춤 팡팡
2023-05-18
- K콘텐츠 주식부자 방시혁 2.5兆 ‘넘사벽 1위’
2023-02-15
- ‘대세 배우’된 2PM 준호, 이번엔 로코킹 도전
2022-08-04
- 박진영, SBS와 함께 합창단원 뽑는다… 국내 최초 ‘쇼콰이어’ 장르 선봬
2022-05-02
[관련 기사]
- 최태원 이혼 소송 파기환송… 노태우 비자금 인정 안 했다
2025-10-16
- 최태원 회장 “차별화된 AI 경쟁력 만들어야”
2025-08-21
- SK그룹 “경영의 본질로 돌아가 신뢰 회복”
2025-06-15
- 최태원 “곧 다가올 AI 대확장 기회”
2024-11-03
[관련 기사]
- 백종원, 요새 뭐하나 했더니… ‘상주곶감축제’ 빼꼼
2026-01-28
- 백종원 “국감 불출석, 글로벌 협약 일정 때문”… 해외서 K-푸드 행보
2025-10-29
- 쿠팡·무신사·홈플러스 등 국감 줄소환… 플랫폼 수수료·노동 문제 ‘도마 위’
2025-10-12
- 더본코리아, 상장 후 최저가 추락… 실적 악화·이미지 타격에 삼중고
2025-08-25
- 더본코리아, 가맹점주 ‘월세 카드 결제 서비스’ 도입
2025-07-29

[관련 기사]
- 50조 수혈 ‘2차 메가프로젝트’ 가동… “바이오·AI 화력 집중”
2026-04-14
- 월급 12만원 증권맨, 100억 창업주로… 미래에셋 박현주 회장
2025-12-31
- 미래에셋운용 글로벌 운용자산 360조 돌파
2024-09-25
그러나 침입 경로와 보안 취약점이 한층 다양해진 만큼, 서면 조사 위주의 소극적 대응으로는 초기 대응 및 피해 확산 방지에 한계가 있는 상황이다.
실제 개인정보 유출 사고의 주원인도 ‘해킹’에 집중되고 있다. 지난해 유출 신고(447건)의 61.7%(276건)가 해킹 피해였다. 민간기업의 해킹 피해 신고 또한 2022년 47건에서 2025년 232건으로 3년 만에 약 5배 뛰었다. 올해는 상반기에만 199건이 접수돼 이미 지난해 연간 건수의 85.8%를 채웠다.
특히 대량의 금융·개인정보를 다루는 금융권 보안 실태가 심각하다. 롯데카드가 대표적이다. 지난해 해킹 사고로 297만 명에 달하는 고객 신용정보가 유출됐다. 당국 조사 결과, 보안 패치 미실시와 개인정보 암호화 의무 위반, 백신 미설치 등 총체적인 관리 부실이 원인으로 밝혀졌다.
이에 금융위원회는 올해 7월 롯데카드에 업무정지 1.5개월과 과징금 50억 원을 부과했고, 개인정보위 역시 별도의 제재 조치를 의결한 바 있다.
상황이 이러함에도 현장 조사가 미흡하게 이뤄지면서, 대량의 민감 정보를 다루는 고위험 기관이 조사 대상에서 누락되거나 현장 확인이 늦어져 추가 피해가 발생했을 가능성도 배제할 수 없다.
박성훈 의원은 “국민의 개인·금융정보가 무방비로 노출된 상황에서 서면 조사에 치중해 대응 골든타임을 놓쳐서는 안 된다”며 “사후약방문식 ‘뒷북 행정’을 탈피해야 한다”고 지적했다. 박 의원은 또 “금융권을 비롯해 대규모 개인정보를 다루는 고위험 기관에 대한 현장 조사 기준을 강화하고 사전 예방 체계를 재점검해야 한다”고 촉구했다.
후원하기
이 기사에 대해 어떻게 생각하시나요?
 추천해요
 좋아요
 감동이에요
 화나요
 슬퍼요
추천해요0
좋아요0
감동이에요0
화나요0
슬퍼요0
 기사제보